
Ledningen
Ledningen äger arbetet
Ledningen fastställer policy och mål, säkerställer ansvar och resurser samt följer upp om informationssäkerhetsarbetet ger avsett resultat. I AmpliFlow samlar ni beslut, ansvariga, uppgifter och resultat.
AmpliFlow samlar risker, 93 kontroller, SoA, ansvar, avvikelser och ledningens uppföljning. Ni får en projektplan och valbart konsultstöd inför certifieringen. Efter revisionen fortsätter ni i samma IT-system.
Kostnadsfritt och utan förberedelser. Efter samtalet får ni en offert med föreslaget upplägg, stöd och pris.
ISO/IEC 27001 kräver ett ledningssystem för informationssäkerhet som upprättas, införs, underhålls och ständigt förbättras. Den beslutade avgränsningen anger vilka delar av verksamheten som omfattas. Där ska informationssäkerheten ingå i arbetssätt, beslut och ledningens uppföljning för att skydda informationens konfidentialitet, riktighet och tillgänglighet.
Ledningen
Ledningen fastställer policy och mål, säkerställer ansvar och resurser samt följer upp om informationssäkerhetsarbetet ger avsett resultat. I AmpliFlow samlar ni beslut, ansvariga, uppgifter och resultat.
Risker
Bedöm varje informationssäkerhetsrisk, besluta om riskbehandling, dokumentera kontrollerna och ange vem som godkänner behandlingsplanen och den kvarstående risken.
Verksamheten
Ledningssystemet omfattar människor, processer, leverantörer, fysiska miljöer och tekniska system inom den beslutade avgränsningen. Organisationen bestämmer vem som gör vad. Till exempel kan ledningen fatta beslut, berörda verksamhetsdelar införa arbetssätt och IT övervaka valda tekniska skydd. Beslut, ansvar och uppföljningsresultat dokumenteras i AmpliFlow.
Under certifieringsprojektet länkar ni kontroller till risker, processer, lagkrav och sidor med policyer och rutiner. Efter revisionen använder ni samma IT-system för riskbeslut, åtgärder, mål, avvikelser, revisionsresultat och ledningens genomgång.
Skärmbilder som visar arbetet med risker, kontroller och dokument
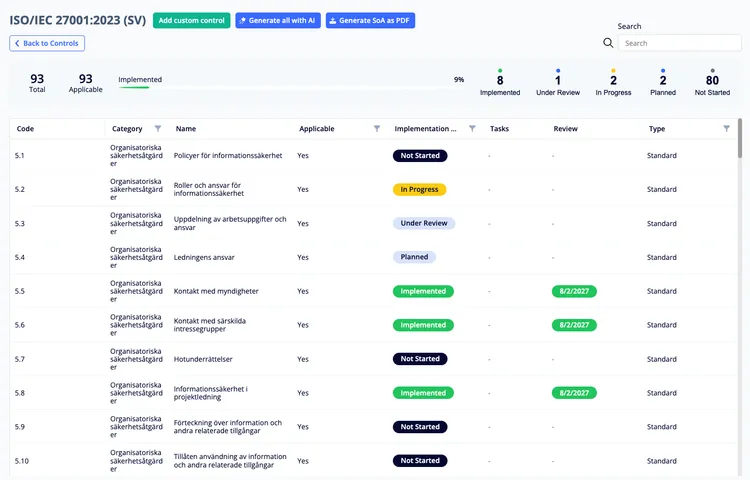
Skärmbilderna visar en projektöversikt, kontrollförteckningen för informationssäkerhet, en operativ riskanalys och en publicerad policy.
ISO/IEC 27001:2022 har 93 kontroller i Bilaga A. Kontrollförteckningen i AmpliFlow innehåller dem ordnade efter kod och kategori. Bedöm kontrollerna utifrån beslutad riskbehandling, lagkrav, kundkrav och avtalskrav, och lägg till egna kontroller där verksamheten behöver det.
Följ upp status och ansvar för varje kontroll, skapa arbetsuppgifter och bifoga exempelvis godkännanden, testrapporter, rutiner eller skärmbilder som visar vad som har genomförts.
Det valfria AI-stödet kan ta fram textutkast som ni granskar och redigerar. I kontrollförteckningen kan ni exportera tillämplighetsförklaringen (SoA) som PDF.
Boka ett kostnadsfritt samtal om kontrollarbetet →Bilaga A innehåller
93
kontroller som finns i kontrollförteckningen.
Återanvänd processer, kundkrav, kompetenskrav, avvikelser och mål i samma IT-system. Aktivera bara de moduler ni behöver och bedöm kraven för varje standard separat.
Krav, processer och kontroller
Utse en ansvarig för varje kundkrav och ange vilka processer som berörs. Länka varje lagkrav till de kontroller som ni har bedömt ska bidra till efterlevnaden och ange ansvarig, granskningsintervall och vilket underlag som ska kontrolleras.
Verifiera korrigerande åtgärder
Registrera avvikelsen, utse ansvarig, besluta om åtgärd och dokumentera vem som verifierade effekten och vilket underlag som användes.
Underlag för ledningen
Sammanställ dokumenterade kompetenskrav, genomförda utbildningar, måluppföljning, försenade åtgärder och aktuella revisionsrapporter inför ledningens genomgång.
Bygg ledningssystemet stegvis med riskhantering, kontroller, SoA, dokumentation och uppföljning. Använd sedan samma underlag i det löpande arbetet efter revisionen.
Ni fastställer ledningssystemets avgränsning, identifierar berörda intressenter och kartlägger de krav som informationssäkerhetsarbetet ska hantera.
Ni fastställer policy, roller och riskkriterier samt dokumenterar kompetenskrav och mål.
Ni behandlar risker, granskar kontrollstatus, beslutar om åtgärder och anger ansvarig och slutdatum för varje åtgärd.
Ni åtgärdar kvarstående brister och samlar riskbeslut, kontrollunderlag, internrevisionsresultat och underlag från ledningens genomgång. Ett certifieringsorgan genomför den externa certifieringsrevisionen.
Alla paket innehåller AmpliFlow, uppsättning av systemet, migrering av filer, mallar och introduktion till verktyget och mallarna.
Jämför projektledning, internrevision, utbildning utöver introduktionen och anpassning.
Alla upplägg kräver en intern ansvarig och ledningens medverkan.
Ni leder och genomför införandet själva
Ni leder och genomför införandet själva.
Från 2 000 kr/mån för en standard.
Skillnader mellan paketen
Ni delar projektledningen med AmpliFlow
Internrevision, utbildning och stöd för anpassning ingår enligt det kundanpassade upplägget.
Kundanpassad offert.
Skillnader mellan paketen
AmpliFlow leder införandet
Internrevision, utbildning och anpassning ingår enligt det kundanpassade upplägget.
Kundanpassad offert.
Skillnader mellan paketen
Omfattning och pris för konsultinsatser i Midi och Maxi anpassas efter ert bolag och vad ni redan har på plats. Räkna också med er egen arbetstid och certifieringsorganets granskning.
Osäker på vilket paket som passar? Vi rekommenderar nivå efter nuläge, tid och intern kapacitet.
Boka ett samtalNi behöver inte förbereda något. Vi utgår från er avgränsning, era risker och hur mycket tid den som ansvarar internt kan avsätta. Utifrån det föreslår vi Mini, Midi eller Maxi. Efter samtalet får ni en offert med föreslaget upplägg och pris.